
Bijna de helft van de Nederlandse werknemers (49 procent) gebruikt weleens een privé-AI-account voor het werk, blijkt uit het onderzoek Alert Online 2026. Dat leidt tot datalekken: de Autoriteit Persoonsgegevens kreeg er in 2025 tientallen meldingen van. Is ChatGPT veilig op het werk? Met een zakelijk account en afspraken over wat je deelt wel.
Wat zijn de risico’s van ChatGPT op het werk?
De grootste risico’s ontstaan op het moment dat een medewerker gegevens in een prompt zet. Deze tabel koppelt elk risico aan een maatregel.
| Risico | Maatregel |
|---|---|
| Medewerkers gebruiken een persoonlijk of gratis account | Wijs goedgekeurde diensten en accounttypen aan en weer de rest |
| Persoonsgegevens of klantdata komen in een prompt | Controleer invoer vóór verzending en redigeer of blokkeer gevoelige waarden |
| API-keys of wachtwoorden worden meegekopieerd | Stel detectieregels in voor credentials en eigen gevoelige patronen |
| Het AI-beleid bestaat alleen op papier | Dwing de belangrijkste regels af in browser, endpoint of DLP-laag |
| Security heeft geen zicht op AI-gebruik | Registreer gebruiks- en detectiemetadata, zonder volledige prompts op te slaan |
Daarnaast geeft een chatbot soms feitelijk onjuiste antwoorden. Controleer de output voordat je die naar een klant stuurt of er een besluit op baseert.
Welke versie van ChatGPT, Copilot of Gemini is veilig voor werkdata?
Het accounttype bepaalt wat de aanbieder met je invoer mag doen. Bij ChatGPT, Copilot en Gemini gelden voor zakelijke accounts andere afspraken dan voor persoonlijke accounts.
ChatGPT
Persoonlijk of gratis Free, Go, Plus en Pro: gesprekken kunnen worden gebruikt om modellen te trainen, tenzij je dat uitzet in de instellingen.
Zakelijk Business, Enterprise en Edu: OpenAI gebruikt de inhoud standaard niet voor training. De organisatie beheert bewaartermijnen en toegang.
Microsoft Copilot
Persoonlijk of gratis Persoonlijk Microsoft-account: de gebruiker regelt zelf de instellingen voor training, geheugen en advertenties.
Zakelijk Werk- of schoolaccount (Entra ID): enterprise data protection. Prompts en antwoorden trainen de basismodellen niet.
Google Gemini
Persoonlijk of gratis Zonder geschikte Workspace-licentie: gesprekken kunnen door menselijke reviewers worden bekeken en gebruikt om Google-diensten te verbeteren.
Zakelijk Met een geschikte Workspace-editie: geen menselijke review en geen training buiten je domein zonder toestemming.
ChatGPT Plus en Pro zijn persoonlijke abonnementen. Wie ervoor betaalt, houdt dezelfde standaardinstelling voor modeltraining als een gratis gebruiker.
Een zakelijk account regelt wat de aanbieder met je gegevens doet. Welke gegevens een medewerker invoert, blijft de verantwoordelijkheid van de organisatie. Let ook op browsers waarin iemand tegelijk met een privé- en een werkaccount is ingelogd: één klik en de prompt gaat naar het verkeerde account.
Wat moet je niet delen met ChatGPT?
Deel alleen de gegevens die de taak nodig heeft. Deze informatie hoort zonder duidelijke grondslag en goedgekeurde dienst niet in een externe chatbot:
Niet delen met een externe chatbot
- BSN, paspoort- en rijbewijsnummers
- medische gegevens en personeelsdossiers
- klantgegevens die naar een persoon te herleiden zijn, zoals naam met adres, e-mailadres of telefoonnummer
- IBAN- en creditcardgegevens
- wachtwoorden, API-keys en andere secrets (zie ook ons artikel over wachtwoordbeleid)
- vertrouwelijke broncode, contracten en financiële cijfers die nog niet openbaar zijn
Zo houd je de prompt bruikbaar: voor veel taken heeft de chatbot die gegevens ook niet nodig. Vervang “Jan de Vries uit Utrecht” door “[KLANT]” of een fictieve naam en je krijgt dezelfde conceptmail terug.
Bij anonimiseren is de persoon daarna niet meer te herleiden. Bij pseudonimiseren kan de organisatie de koppeling nog terugleggen, waardoor de AVG van toepassing blijft. Meer over dat onderscheid staat op onze pagina over AVG-beveiliging.
Datalek via een AI-chatbot: het voorbeeld van de gemeente Eindhoven
In december 2025 maakte de gemeente Eindhoven bekend dat medewerkers bestanden met persoonsgegevens van inwoners en collega’s in openbare AI-chatbots hadden gezet. Een interne steekproef over de periode 23 september tot 23 oktober bracht onder meer cv’s, jeugdzorgdocumenten en interne verslagen aan het licht. De gemeente meldde het datalek op 23 oktober bij de AP en blokkeerde daarna alle openbare AI-websites, waaronder ChatGPT. Medewerkers gebruiken sindsdien Copilot binnen de beveiligde gemeenteomgeving.
Volgens de AP ontstaan zulke lekken vaak doordat medewerkers op eigen initiatief een gratis chatbot gebruiken. Voert een medewerker tegen de afspraken in persoonsgegevens in, dan is volgens de AP sprake van een datalek. Dat meld je in veel gevallen binnen 72 uur bij de AP, en soms ook aan de betrokkenen. Leg die route vast in je incident response plan, zodat vaststaat wie beoordeelt en meldt.
Wat is shadow AI?
Shadow AI is het gebruik van AI-tools buiten de goedgekeurde en beheerde omgeving van een organisatie. Denk aan een privéaccount voor ChatGPT, een chatbot die IT nooit heeft beoordeeld of een document dat via een eigen account naar een AI-dienst gaat.
Volgens het onderzoek Alert Online 2026 gebruikt 49 procent van de werknemers weleens een privé-AI-account voor het werk en legt 35 procent inhoudelijke werkproblemen voor aan een AI-tool. Shadow AI lijkt op shadow IT, met één verschil: via een prompt gaan tekst, broncode en persoonsgegevens in één handeling de organisatie uit.
Waarom ChatGPT blokkeren niet genoeg is
Een blokkade stopt één kanaal op beheerde werkplekken. Medewerkers wijken dan uit naar een andere chatbot, een persoonlijk account of hun eigen telefoon. Het NCSC noemt een algemeen verbod daarom weinig zinvol.
Organisaties die AI productief willen inzetten, kiezen meestal voor een gelaagde aanpak. Deze vier maatregelen vullen elkaar aan:
| Maatregel | Wat het regelt | Wat het openlaat |
|---|---|---|
| Beleid en awareness | Legt vast welke tools en gegevens zijn toegestaan | Houdt technisch niemand tegen die toch gevoelige data invoert |
| Chatbots blokkeren | Stopt toegang tot specifieke diensten op beheerde systemen | Gebruikers wijken uit naar andere diensten, accounts of apparaten |
| Zakelijke AI-omgeving | Centraal beheer en contractuele afspraken met de aanbieder | Controleert niet wat medewerkers invoeren |
| AI DLP of promptcontrole | Controleert gegevens vlak vóór verzending en kan waarschuwen, blokkeren of redigeren | Dekking verschilt per browser, endpoint, AI-dienst en product |
Welke mix past, hangt af van je dreigingsmodel en gegevensstromen. Een security assessment laat zien welke AI-tools al in gebruik zijn en welke data daarbij betrokken is. Voor CISO’s is dit een van de uitdagingen waar zicht op gedrag en controle op de gegevensstroom samenkomen.
Wat is AI DLP?
DLP staat voor data loss prevention: technologie die gevoelige gegevens herkent en voorkomt dat ze ongewenst de organisatie verlaten. AI DLP past dat toe op gegevens die gebruikers naar generatieve AI sturen. Afhankelijk van het product toont een control een waarschuwing, blokkeert verzending, verwijdert gevoelige delen of registreert een gebeurtenis.
Bij AI-gebruik via de browser ligt het controlepunt in de browser zelf. Daar stelt de medewerker de prompt samen, en daar kan een control ingrijpen voordat de gegevens de AI-dienst bereiken.
Van medewerker tot AI-dienst: waar het misgaat en waar je ingrijpt
Medewerker
Waar het misgaat Werkt met een privéaccount of een chatbot die IT nooit heeft beoordeeld.
Waar je ingrijpt Beleid met goedgekeurde diensten en training in AI-geletterdheid.
Prompt
Waar het misgaat Klantgegevens, een BSN of een meegekopieerde API-key komen in de tekst.
Waar je ingrijpt Alleen delen wat de taak nodig heeft en namen vervangen door [KLANT].
Controle in de browser
Waar het misgaat Zonder controle vertrekt alles wat in de prompt staat.
Waar je ingrijpt Waarschuwen, redigeren of blokkeren vlak vóór verzending.
AI-dienst
Waar het misgaat Met een persoonlijk of gratis account kan de invoer voor modeltraining worden gebruikt.
Waar je ingrijpt Zakelijke accounts toestaan en gratis varianten technisch weren.
AI-beleid opstellen in zes stappen
Een werkbaar AI-beleid beschrijft welke tools mogen, welke gegevens daarin mogen en hoe je dat controleert. Deze volgorde houdt het praktisch:
- Breng het werkelijke AI-gebruik in kaart. Kijk naar ingekochte tools, browsergebruik en persoonlijke accounts.
- Bepaal welke gegevens niet naar externe AI gaan. Denk aan persoonsgegevens, klantinformatie, credentials en vertrouwelijke broncode. Een risicoanalyse informatiebeveiliging helpt bij die afweging.
- Wijs goedgekeurde diensten en accounttypen aan. Geef medewerkers een toegestane route, bijvoorbeeld ChatGPT Business of Copilot met het werkaccount.
- Train medewerkers in AI-geletterdheid. Sinds 2 februari 2025 vraagt de AI Act organisaties die AI-systemen gebruiken om te werken aan de AI-geletterdheid van hun personeel. Sinds de wijziging van juli 2026 schrijft de wet daarbij geen bepaald niveau meer voor. Een security awareness training met een AI-module past daarbij.
- Dwing de belangrijkste regels technisch af. Gebruik DLP, endpointcontrols of promptcontrole in de browser.
- Monitor gericht en koppel incidenten aan bestaande processen. Verzamel de securitymetadata die je nodig hebt en behandel ongewenst gedeelde gegevens via je incidentproces.
Hoe RedactPrompt prompts controleert vóór verzending
RedactPrompt is een browserextensie die gevoelige gegevens in AI-prompts herkent voordat ze worden verstuurd. De extensie werkt in Chrome, Edge en andere Chromium-browsers zoals Brave en Arc, en ondersteunt ChatGPT, Microsoft Copilot, Google Gemini en Claude. Detectie en redactie vinden lokaal in de browser plaats.
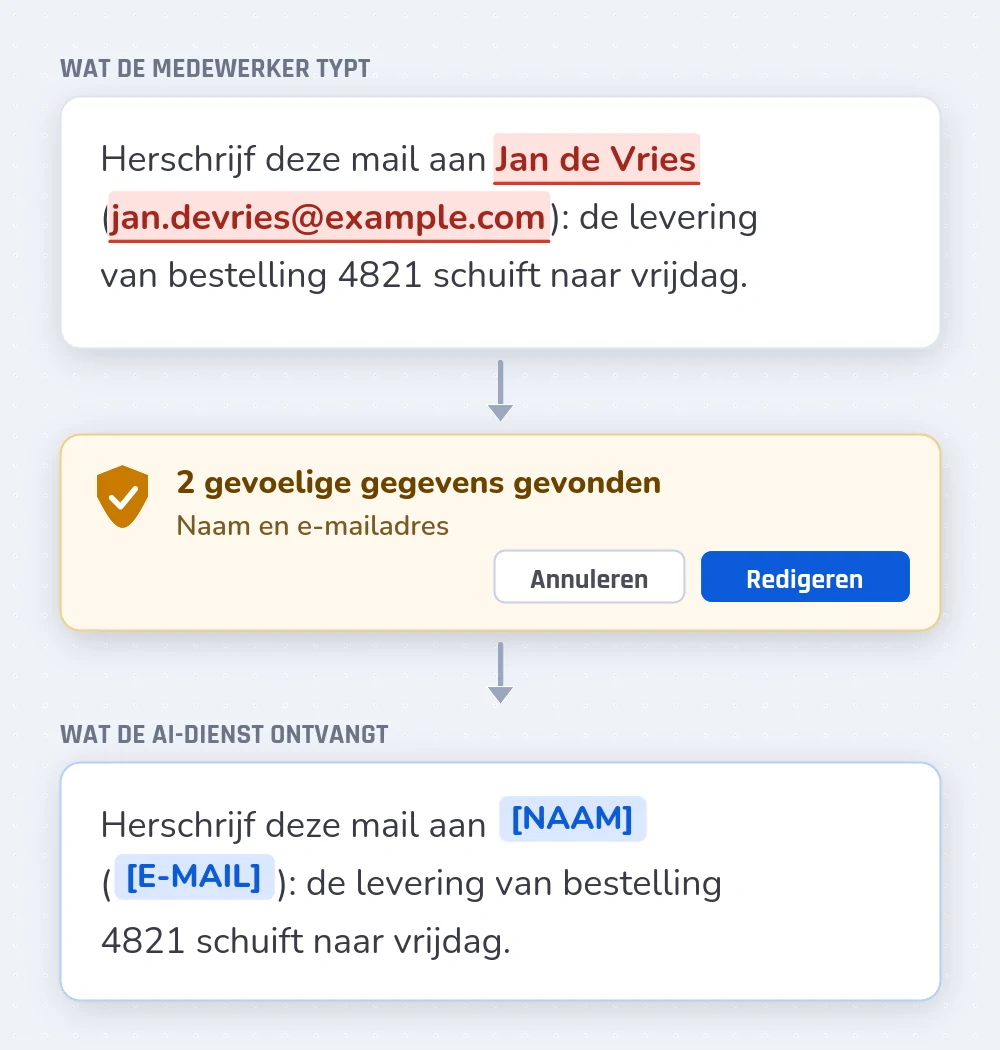
Herkent de extensie een gevoelig gegeven, dan kan de gebruiker de prompt annuleren of de gevoelige delen laten redigeren of pseudonimiseren. Bij pseudonimiseren vervangt RedactPrompt bijvoorbeeld een echte naam en IBAN door fictieve varianten. Binnen één gesprek krijgt dezelfde invoer steeds hetzelfde pseudoniem, zodat het antwoord van de chatbot bruikbaar blijft.
| Categorie | Voorbeelden |
|---|---|
| Persoonsgegevens | naam, BSN, e-mailadres, telefoonnummer, adres, postcode |
| Financiële gegevens | IBAN, creditcardnummer |
| Bedrijfsgegevens | KvK-nummer, referenties zoals offertenummers, eigen patronen via regex, trefwoorden en woordenlijsten |
| Secrets | API-keys van meer dan 60 providers, waaronder OpenAI, AWS, GitHub en Stripe |
De patronen werken in het Nederlands en het Engels.
Functiebeheer per chatbot
Beheerders bepalen per chatbot wat is toegestaan. Zo sta je de zakelijke versie van ChatGPT toe en blokkeer je de gratis variant. Ook bestanduploads, het delen van chats en AI-zoeken zijn per chatbot uit te zetten, zonder de hele dienst te blokkeren. Daarmee dwing je de keuze uit de versievergelijking hierboven technisch af.
Inzicht zonder promptinhoud centraal op te slaan
Volledige promptlogging geeft veel context en creëert tegelijk een nieuwe centrale dataset met vertrouwelijke informatie. RedactPrompt stuurt met een organisatie-abonnement alleen metadata naar het dashboard: het type detectie, het tijdstip en de gebruikte chatbot. Volgens de leverancier gaat de inhoud van prompts nooit mee. Het dashboard toont onder meer actieve gebruikers, detecties en blokkades per chatbot en per afdeling.
Een systeem dat gedrag van medewerkers kan volgen, valt in Nederland meestal onder het instemmingsrecht van de ondernemingsraad. Betrek de OR daarom vroeg bij de uitrol.
Uitrol en prijs
Voor individuele gebruikers is de extensie gratis en werkt zonder account. Organisaties krijgen een dashboard, centraal beleid, SSO en uitrol via Intune of Jamf. Een uitrol duurt volgens RedactPrompt doorgaans één tot drie dagen.
De eerste 30 dagen zijn gratis. Daarna betaal je per medewerker in dienst, in schijven: € 6 per maand voor de eerste 25 medewerkers, aflopend tot € 1 vanaf medewerker 501, met een minimum van € 120 per maand. Voor 100 medewerkers komt dat bij jaarbetaling op € 475 per maand, exclusief btw.
Welke risico’s RedactPrompt afdekt en welke daarbuiten vallen
RedactPrompt richt zich op onbedoelde gegevensdeling via AI-chatbots in de browser. Denk aan een medewerker die een klantmail laat herschrijven met naam en adres erin, of een developer die een foutmelding kopieert waarin ongemerkt een API-key staat.
Voor andere kanalen zijn aanvullende controls nodig: e-mail, SaaS-applicaties, endpoints, desktop-apps van AI-diensten, mobiele apparaten, MCP-verkeer en AI-agents. Ook prompt injection, onjuiste AI-output en de juridische beoordeling van een AI-leverancier vallen buiten promptredactie. Firefox en Safari worden nog niet ondersteund.
Zoek je één DLP-beleid over al die kanalen, dan ligt een breder platform zoals Microsoft Purview, Nightfall, Harmonic Security, Prompt Security of Strac meer voor de hand.
Past RedactPrompt bij jouw organisatie?
RedactPrompt past wanneer de meeste van deze punten op jouw organisatie van toepassing zijn:
- Medewerkers gebruiken AI-chatbots vooral via de browser op beheerde werkplekken met Chrome of Edge.
- Je wilt zakelijke AI-accounts toestaan en gratis varianten weren, zonder alles te blokkeren.
- Je wilt zien welke gegevens in prompts terechtkomen, zonder de inhoud van prompts centraal op te slaan.
- Je werkt veel met Nederlandse gegevens zoals BSN, IBAN en KvK-nummers.
Wil je hetzelfde beleid ook afdwingen in e-mail, SaaS, endpoints en op mobiele apparaten, bekijk dan daarnaast een breder DLP-platform.
Veelgestelde vragen over ChatGPT, AVG en AI DLP
Met ChatGPT Business of Enterprise gebruikt OpenAI je gegevens standaard niet om modellen te trainen, en beheert de organisatie toegang en bewaartermijnen. Deel ook daar alleen de persoonsgegevens die de taak nodig heeft. Met een gratis of persoonlijk account is het risico groter, omdat gesprekken standaard voor training kunnen worden gebruikt.
OpenAI slaat je gesprekken op in je account. Bij persoonlijke abonnementen (Free, Go, Plus en Pro) kan OpenAI die gesprekken gebruiken om modellen te verbeteren, tenzij je dat uitzet in de instellingen onder Gegevensbeheer. Die keuze geldt voor nieuwe gesprekken.
Dat hangt af van het doel, de gegevens, de aanbieder, de contractuele afspraken, de grondslag en de beveiligingsmaatregelen. Een zakelijke licentie maakt een verwerking niet automatisch AVG-proof. Stel daarom drie vragen: heeft de medewerker deze gegevens nodig voor de taak, mag de gekozen dienst ze verwerken, en kan onnodige informatie vóór verzending weg?
Dat hangt af van het account. Log je in met een werk- of schoolaccount, dan geldt enterprise data protection en worden prompts niet gebruikt om de basismodellen te trainen. Met een persoonlijk Microsoft-account gelden consumentenvoorwaarden. Wat een medewerker invoert, blijft in beide gevallen de verantwoordelijkheid van de organisatie.
Ja, wanneer alleen metadata centraal wordt vastgelegd, zoals het type detectie, het tijdstip en de chatbot. RedactPrompt werkt zo: het dashboard ontvangt geen promptinhoud.
Nee. Een technische control ondersteunt dataminimalisatie en informatiebeveiliging. AVG-compliance hangt af van de volledige verwerking: grondslag, gebruikte diensten, configuratie en organisatorische maatregelen.
Bronnen (12)
- Dutch IT Leaders, dec. 2025
- ICT/Magazine, dec. 2025
- Binnenlands Bestuur, dec. 2025
- Techzine, dec. 2025
- Privacyteam, AP-waarschuwing
- NCSC, AI
- Alert Online, cybersecurity gedragsonderzoek 2026
- OpenAI, data controls
- OpenAI, modeltraining uitzetten
- Microsoft, Copilot Chat FAQ
- Google, Gemini for Workspace FAQ
- RedactPrompt, product en prijzen
Volg Securiguide in Google
Voeg Securiguide toe als voorkeursbron. Google toont onze artikelen dan eerder bij nieuwsresultaten en in AI-antwoorden.
