
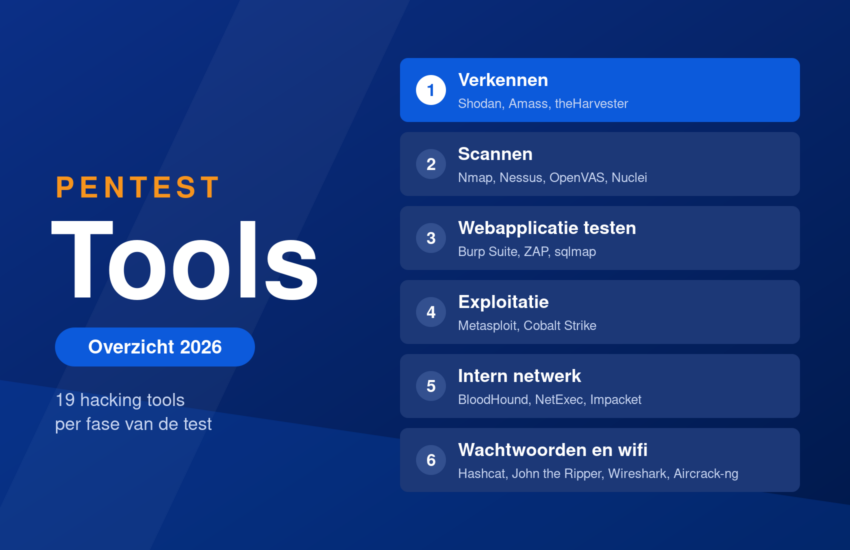
Pentest tools zijn de programma’s waarmee een tester systemen verkent, scant en aanvalt tijdens een penetratietest. Criminelen werken met dezelfde hacking tools; toestemming en scope bepalen aan welke kant je staat. De bekendste zijn Nmap, Burp Suite en Metasploit.
Dit overzicht telt 19 tools, in de volgorde waarin een tester ze inzet. Vijftien daarvan zijn gratis en open source. Burp Suite Professional kost 499 dollar per gebruiker per jaar, Nessus Professional 4.790 dollar per jaar.
Laatst gecontroleerd op 5 oktober 2026.
De 19 pentest tools in één tabel
De tabel volgt het verloop van een test, van verkennen tot wachtwoorden kraken. De laatste kolom toont wat je voor de tool betaalt.
| Tool | Waarvoor | Prijs |
|---|---|---|
| Shodan | Zoekmachine voor apparaten en diensten die aan internet hangen | Gratis account of abonnement |
| Amass | Subdomeinen en ip-adressen van een organisatie in kaart brengen | Gratis |
| theHarvester | E-mailadressen, namen en subdomeinen uit openbare bronnen verzamelen | Gratis |
| Nmap | Open poorten, diensten en besturingssystemen in een netwerk vinden | Gratis |
| Nessus | Systemen scannen op bekende kwetsbaarheden | 4.790 dollar per jaar |
| OpenVAS | Open source scanner van Greenbone voor bekende kwetsbaarheden | Gratis |
| Nuclei | Scannen met sjablonen voor bekende kwetsbaarheden en configuratiefouten | Gratis |
| Burp Suite | Verkeer tussen browser en webapplicatie onderscheppen en aanpassen | Gratis of 499 dollar per jaar |
| ZAP | Open source tegenhanger van Burp Suite | Gratis |
| sqlmap | SQL-injectie opsporen en aantonen | Gratis |
| Metasploit | Framework met kant-en-klare exploits | Gratis, Pro betaald |
| Cobalt Strike | Een aanvaller nabootsen die langere tijd in een netwerk zit | Op aanvraag |
| BloodHound | Aanvalspaden in Active Directory zichtbaar maken | Gratis |
| NetExec | Inloggegevens testen op veel Windows-systemen tegelijk | Gratis |
| Impacket | Scripts voor Windows-protocollen zoals SMB en Kerberos | Gratis |
| Hashcat | Wachtwoordhashes kraken met de grafische kaart | Gratis |
| John the Ripper | Wachtwoordhashes kraken in een groot aantal formaten | Gratis |
| Wireshark | Netwerkverkeer vastleggen en per pakket bekijken | Gratis |
| Aircrack-ng | De beveiliging van wifi-netwerken testen | Gratis |
Welke pentest tool bij welke fase van de test hoort
Een pentest verloopt in fasen, en elke fase vraagt ander gereedschap. De tester verkent eerst wat van buitenaf zichtbaar is en scant daarna op zwakke plekken. Met een exploit toont hij aan dat een zwakke plek echt te misbruiken is.
1. Verkennen: Shodan, Amass en theHarvester
De tester verzamelt openbare informatie zonder het doelwit aan te raken. Amass en theHarvester leveren subdomeinen, ip-adressen en e-mailadressen op. Shodan toont welke servers, camera’s en beheerschermen van een organisatie aan internet hangen. Deze fase heet OSINT.
2. Scannen: Nmap, Nessus, OpenVAS en Nuclei
Nmap stuurt pakketten naar een netwerk en leidt uit de antwoorden af welke poorten openstaan en welke software erachter draait. Nessus, OpenVAS en Nuclei vergelijken die software met lijsten van bekende kwetsbaarheden. Dat is hetzelfde werk als vulnerability scanning. De tester controleert daarna met de hand welke meldingen kloppen.
3. Webapplicatie testen: Burp Suite, ZAP en sqlmap
Burp Suite staat als proxy tussen de browser en de webapplicatie. De tester ziet elk verzoek, past het aan en stuurt het opnieuw. Zo test hij of een gewijzigd klantnummer toegang geeft tot de gegevens van een ander, het grootste risico uit de OWASP Top 10.
ZAP doet hetzelfde als open source project en hoort sinds september 2024 bij Checkmarx. sqlmap automatiseert het zoeken naar SQL-injectie. Wat er bij een site aan bod komt, lees je bij pentest van een website.
4. Exploitatie: Metasploit en Cobalt Strike
Metasploit bevat exploits voor bekende kwetsbaarheden en de code om na een geslaagde aanval toegang te houden. Cobalt Strike bootst een aanvaller na die weken onopgemerkt in een netwerk zit. Testers zetten het vooral in bij red teaming. Leverancier Fortra screent kopers, omdat criminelen met gekraakte versies werken.
5. Intern netwerk: BloodHound, NetExec en Impacket
In een Windows-netwerk draait het om Active Directory, het systeem dat accounts en rechten beheert. BloodHound tekent de relaties tussen gebruikers, groepen en computers als een graaf en toont de kortste route naar beheerdersrechten. NetExec test gevonden inloggegevens op honderden systemen tegelijk. Het is de opvolger van CrackMapExec, dat sinds december 2023 stilstaat. Impacket levert de scripts voor aanvallen op protocollen zoals Kerberos en SMB.
6. Wachtwoorden en wifi: Hashcat, John the Ripper, Wireshark en Aircrack-ng
Systemen bewaren wachtwoorden als hash. Hashcat en John the Ripper rekenen in hoog tempo kandidaten door tot er een hash overeenkomt. Dat laat zien hoe lang een wachtwoordbeleid standhoudt. Wireshark legt netwerkverkeer vast en maakt onversleutelde gegevens zichtbaar. Aircrack-ng test wifi-netwerken; hoe dat werkt, staat bij wifi hacken.
Kali Linux bundelt de meeste hacking tools
Kali Linux is een Linux-distributie van OffSec waarin het merendeel van deze tools vooraf is geïnstalleerd. Versie 2026.2 verscheen in juni 2026 met negen nieuwe tools. Versie 2026.1 voegde in maart onder meer MetasploitMCP toe, een koppeling waarmee een AI-assistent Metasploit aanstuurt. Nessus, Cobalt Strike en Burp Suite Professional installeer je los.
Wat pentest tools kosten
Vijftien van de 19 tools zijn gratis en open source. Voor de volledige versie van de vier andere betaal je per jaar.
- Burp Suite Professional: 499 dollar per gebruiker per jaar. De Community-versie is gratis en mist de geautomatiseerde scanner.
- Nessus Professional: 4.790 dollar per jaar, Nessus Expert 6.790 dollar. De gratis Essentials-licentie loopt dertig dagen, scant vijf ip-adressen en is bedoeld voor privégebruik.
- Cobalt Strike: prijs op aanvraag bij Fortra, na een controle van de koper.
- Shodan: gratis account met een beperkt aantal zoekresultaten, betaalde abonnementen voor meer.
Een bureau rekent deze licenties door in het dagtarief. De prijs van een test hangt vooral af van het aantal testdagen. De bedragen staan bij pentest kosten.
Wat een tool vindt en wat een tester vindt
Een scanner herkent wat op een lijst staat: verouderde software, ontbrekende patches en standaardwachtwoorden. Fouten in rechten en bedrijfslogica vragen een mens die begrijpt wat de applicatie hoort te doen. Een bestelling afrekenen voor nul euro herkent geen tool als kwetsbaarheid.
Vraag bij een offerte daarom welk deel van de test handwerk is. Een rapport met ruwe scanneruitvoer zonder reproductiestappen wijst op een geautomatiseerde scan. Waar je op let, staat bij een pentestrapport lezen.
De voorkennis van de tester bepaalt welke tools hij inzet. Dat verschil lees je bij black box, grey box en white box. Bureaus die deze tests uitvoeren, staan in het overzicht met pentest bedrijven.
Zijn hacking tools legaal?
Het bezit van deze tools is in Nederland op zichzelf toegestaan. Strafbaar is het gebruik op systemen van anderen zonder toestemming: dat is computervredebreuk volgens artikel 138ab van het Wetboek van Strafrecht. Artikel 139d stelt daarnaast het voorhanden hebben van een hulpmiddel strafbaar als je het oogmerk hebt er computervredebreuk mee te plegen. Het gerechtshof Den Haag sprak in 2020 een verdachte vrij omdat dat oogmerk niet vaststond.
Test daarom op je eigen systemen, in een oefenomgeving of met schriftelijke toestemming van de eigenaar. Wat een ethisch hacker mag, staat bij ethisch hacken. Vind je zonder opdracht een lek bij een organisatie, volg dan haar beleid voor responsible disclosure.
Veelgestelde vragen over pentest tools
Wat zijn pentest tools?
Pentest tools zijn programma’s waarmee een tester de beveiliging van netwerken, systemen en applicaties onderzoekt. Ze verkennen wat zichtbaar is, scannen op kwetsbaarheden en tonen aan dat een zwakke plek te misbruiken is. Voorbeelden zijn Nmap, Burp Suite en Metasploit.
Welke pentest tools zijn gratis?
Vijftien van de 19 tools in dit overzicht zijn gratis en open source, waaronder Nmap, ZAP, sqlmap, Metasploit Framework, BloodHound Community Edition, Hashcat en Wireshark. Burp Suite heeft een gratis Community-versie zonder geautomatiseerde scanner.
Wat is het verschil tussen Nmap en Nessus?
Nmap vindt welke systemen en poorten bereikbaar zijn en welke software daar draait. Nessus controleert die software op bekende kwetsbaarheden. Testers brengen met Nmap het netwerk in kaart en zoeken met een scanner zoals Nessus of OpenVAS naar de kwetsbaarheden.
Is Kali Linux nodig voor een pentest?
Nee. De tools draaien ook op andere Linux-distributies, en Nmap, Burp Suite en Wireshark ook op Windows en macOS. Kali Linux scheelt installatiewerk, omdat het merendeel van de tools er vooraf in zit.
Zijn hacking tools illegaal?
Het bezit is in Nederland toegestaan zolang je er geen strafbaar feit mee wilt plegen. Gebruik op systemen van anderen zonder toestemming is computervredebreuk. Met schriftelijke toestemming en een afgesproken scope is het een pentest.
Kan ik met deze tools zelf een pentest uitvoeren?
Op je eigen systemen mag dat, binnen de voorwaarden van je hosting- of cloudpartij. Een scan met Nmap of ZAP vindt de voor de hand liggende zwakke plekken. Voor een klant, auditor of toezichthouder telt een onafhankelijke test door een extern bureau.
Bronnen
- PortSwigger, Burp Suite Professional. Geraadpleegd op 5 oktober 2026.
- Tenable, Nessus Essentials, licenties en prijzen. Geraadpleegd op 5 oktober 2026.
- Kali Linux, release 2026.1 en release 2026.2. Geraadpleegd op 5 oktober 2026.
- Nmap.org, Nmap: the Network Mapper. Geraadpleegd op 5 oktober 2026.
- ZAP, ZAP has joined forces with Checkmarx, 24 september 2024. Geraadpleegd op 5 oktober 2026.
- Fortra, Request Cobalt Strike Pricing. Geraadpleegd op 5 oktober 2026.
- Invadel, NetExec: The CrackMapExec Successor Explained, 26 september 2026. Geraadpleegd op 5 oktober 2026.
- Wetboek van Strafrecht, artikel 139d, en gerechtshof Den Haag, ECLI:NL:GHDHA:2020:1559. Geraadpleegd op 5 oktober 2026.
Volg Securiguide in Google
Voeg Securiguide toe als voorkeursbron. Google toont onze artikelen dan eerder bij nieuwsresultaten en in AI-antwoorden.
